



1. 概要 (Introduction)
株式会社コルグ (以下「当社」といいます) は、当社の製品およびアプリケーションのセキュリティを維持するために、報告者様からの脆弱性情報のご報告を受け付け、お客様および使用者様 (以下「ユーザー」といいます) に適切に情報を開示します。本ポリシーは、脆弱性を発見された報告者様が当社に報告される脆弱性に適用されます。事前に本ポリシーをよくお読みいただき、同意の上、遵守していただくようお願いいたします。
2. セーフハーバー・免責 (Safe Harbor / Authorization)
当社は、サイバーセキュリティの向上を目的とした善意の研究者による調査および報告を歓迎します。本ポリシーに記載されたルールおよび範囲を遵守して行われた脆弱性の調査、テスト、および報告行為について、当社はこれを認可された正当な行為とみなします。当社は、本ポリシーの範囲内で善意に基づいて活動する報告者に対し、不正アクセスや著作権侵害等に関する法的措置を講じることはありません。万が一、本ポリシーに準拠して行われた調査等について、第三者が法的措置を講じた場合、当社は、報告者の行為が当社の公式プログラムに協力したものであることを確認し表明します。
3. 対象範囲と対象外 (Scope / Out of Scope)
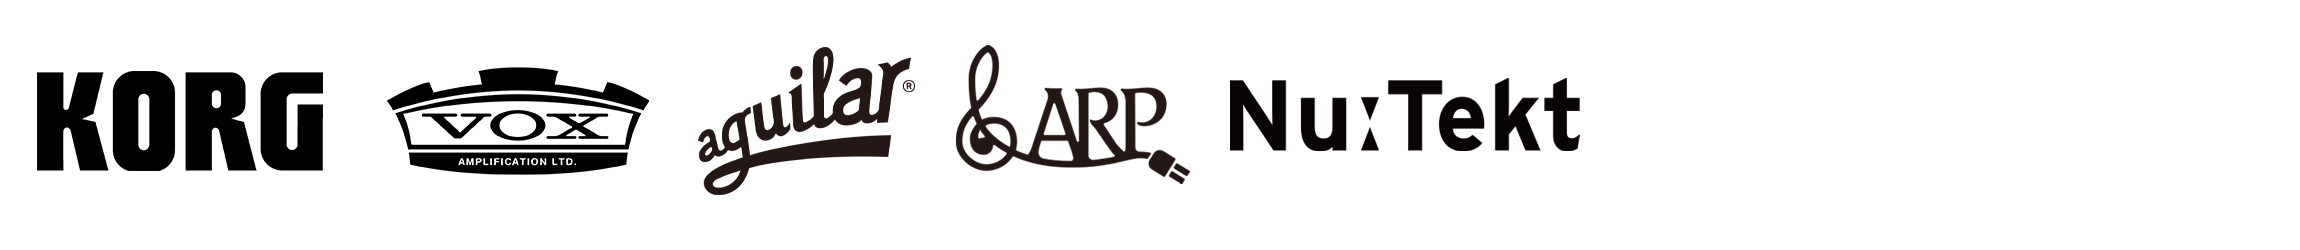
本脆弱性開示ポリシーの対象は、下記のブランドの製品およびアプリケーションとします。
生産・販売完了品やサポートが終了した製品 (EOL製品) についても脆弱性情報のご報告は受け付けております。ただし、調査や対応ができない場合がございますのでご了承ください。
なお、当社が既に情報公開し、修正パッチを提供済みの脆弱性情報については対象外とします。
当社が管理していないサードパーティのシステムやホスティング環境についても対象外とします。
4. 報告のルール・禁止事項 (Rules of Engagement)
当社およびユーザーを保護するため、脆弱性の調査および報告にあたっては以下のルールを遵守してください。
(1) 情報開示に関するルール (Confidentiality and Coordinated Disclosure)
以下の機密保持に関する内容を遵守してください。
- 脆弱性情報の機密保持 (Embargo): 当社が解決策 (パッチ等) を提供し、公式に情報を公開するまでの間は、発見した脆弱性情報 (概念実証コードを含む) に関するいかなる情報 (その存在および状況等を含む) も当社の事前許可なく第三者へ開示または漏洩させないでください。情報の公開時期や内容については、報告者様と協議・調整 (Coordinate) させていただきます。 - 通信内容の機密保持: 当社と報告者様との間で交わされた電子メール等の通信内容 (回答内容の一部または全部) について、当社の事前許可なく第三者へ開示、転載、または二次利用することを禁じます。
(2) テスト行為に関する禁止事項 (Testing Restrictions)
脆弱性の調査およびテストを行う際は、以下の行為を固く禁じます。
- 破壊的・悪質なテストの禁止: システムの可用性を損なうテスト (DoS/DDoS攻撃など) や、他者のデータ (個人情報を含む) へのアクセス、閲覧、改ざん、削除を伴うテスト手法。 - 対象外の攻撃手法の禁止: 当社の設備や関連インフラに対する物理的なセキュリティ攻撃、当社従業員や顧客へのソーシャルエンジニアリング (フィッシング等)、当社サービスの運営を妨害する行為またはサービス品質を低下させる行為、その他システムに過大な負荷をかける行為。 - 法令の遵守と損害の防止: 調査、報告書の作成、および当社との議論のいかなる過程においても、個人または組織に対して損害、危害、損失を与えないでください。常に適用される国および地域の法令・規制を遵守してください。
5. 報告方法 (How to Submit a Report)
対象の製品およびアプリケーションに脆弱性を発見した場合は、以下の報告フォームから当社の窓口にご報告ください。
本報告フォームを通じて脆弱性情報を報告された時点で、必要な際に当社から報告者様に連絡することに同意いただいたものとします。
ご報告いただく際には、以下の情報のご提供をお願いいたします。
- 報告者様の情報:
(氏名(またはハンドルネーム)、団体名、国/地域、メールアドレス等)
- 脆弱性が含まれる当社の製品およびアプリケーションの名称とバージョン:
- 脆弱性が再現する環境とバージョンおよび条件:
(パソコンやモバイルデバイスのOS名とバージョン、デジタル接続の形式、接続機器の名称など)
- 脆弱性の種類 (既知の場合):
(バッファオーバーフロー、リモートコード実行等)
- 脆弱性がもたらす潜在的な影響 (既知の場合):
(個人情報の漏洩等)
- 脆弱性を再現するための詳細な手順:
- 概念実証コードまたは攻撃コード (PoC) (既知の場合):
ご提供いただく個人情報は、脆弱性の報告受付、調査・評価、対策の実施および報告者様との連絡の目的にのみ利用し、これらの目的の達成に必要な範囲を超えて利用することはありません。
報告フォーム
本報告フォームはHTTPSで暗号化・保護されています
本報告フォームは匿名での報告も受け付けております。
当社の窓口にご報告いただいた後のご報告者様との情報交換は電子メールにて行います。
【機密情報の暗号化について】
脆弱性の詳細や実証コード (PoC) などの機密情報を含むご報告の際には、当社のPGP公開鍵を使用して生成された暗号化テキスト (ASCII Armor形式) を報告フォームの入力欄に貼り付けて送信してください。
PGP Key ID: B5AF876429CB0355
PGP Key Type: rsa4096
Creation Date: 2026-08-07
Expiration Date: 2027-08-07
PGP Fingerprint: FF63 A37E D613 1473 F741 BE11 B5AF 8764 29CB 0355
PGP Public Key
6. 当社の対応プロセスとタイムライン (Our Response Process)
当社はご報告いただいた脆弱性に対し、以下のステップに従って対応いたします。
(1) 受領と初期評価 (Receipt and Triage)
- 受領のご連絡: 原則として5営業日以内に、ご報告を受領した旨を電子メールでご連絡いたします (各国拠点の長期休暇、報告件数の集中、その他やむを得ない事情等により遅れる場合があります)。
- 初期評価 (トリアージ): ご報告内容を確認し、目標として14営業日以内に脆弱性の初期評価を完了できるよう最善を尽くします。
(2) 調査および対策 (Investigation and Mitigation)
- 調査・パッチ開発: 当該製品の開発部門にて速やかに調査を行い、脆弱性の深刻度や複雑さに応じて、可能な限り迅速にセキュリティパッチ (修正プログラム) を開発し提供します。 - 第三者機関との連携: 脆弱性の検証や影響範囲の特定のため、当社が必要と判断した場合は、適切な機密保持義務を負う専門的な第三者機関に情報を提供し、分析を委託する場合があります。 - ステータス報告: 解決に向けて作業を進める間、状況に変化があった場合、または前回の連絡から最大30日ごとに現在の進捗をご報告し、問題が解決された時点で最終報告を行います。
(3) 脆弱性情報の共有および公開 (Information Sharing and Public Disclosure)
- 公的機関への情報共有: ご報告いただいた脆弱性情報が実際に悪用されていることが確認された場合や、重大なインシデントに該当する場合、当社は各国の法的要件 (欧州サイバーレジリエンス法など) に基づき、当該情報を欧州サイバーセキュリティ機関 (ENISA) や各国の CSIRT、調整機関などと共有する義務を負う場合があります。 - ユーザーへの情報公開: セキュリティパッチの準備が整い次第、当社Webページのニュースページ (および各種SNS等) にて (Web運用方針に合致する内容に変更する)、脆弱性の説明、影響を受ける製品、深刻度、および修復手順を開示 (Publicly disclose) し、ユーザーに周知します。 - 上流開発者への情報共有: ご報告いただいた脆弱性が、当社製品に統合されているサードパーティ製コンポーネントやオープンソースソフトウェアに起因するものであった場合、エコシステム全体の安全性を高めるため、当社から該当コンポーネントの保守者 (開発者) へ脆弱性情報や修正策を提供する場合があります。 - 公開の猶予および制限: 脆弱性の性質を鑑み、パッチ適用期間を確保する必要がある場合など、公開によるリスクがメリットを上回る正当な理由がある場合は、例外的に情報の公開を遅らせる、または非公開とする場合があります。
7. 報奨金について (Reward / Bounty)
当社は、脆弱性の内容にかかわらず報告者への報奨 (金銭および物品等) の支給や、脆弱性報奨金 (バグバウンティ) の提供は実施しておりません。
8. 個人情報と改定 (Privacy / Changes)
当社のご報告者様の個人情報の取り扱いに関する方針については、当社ホームページの「プライバシーポリシー」をご覧ください。
プライバシーポリシー
https://www.korg.com/corporate/privacy/
本脆弱性開示ポリシーは、事前の通知なしに変更することがあります。変更後のポリシーは、本ページに表示した時点より効力を生じるものとします。
制定日:2026年9月1日
Copyright © 2026 KORG Inc. All Rights Reserved.
Choose Your Location 